
BRONSCODE B.V.
Informatiebeveiliging
Een systematische en risicogebaseerde aanpak.
Bronscode B.V. hanteert een systematische en risicogebaseerde benadering van informatiebeveiliging, ondersteund door een Information Security Management System (ISMS). Deze werkwijze is geïnspireerd op de internationale norm ISO/IEC 27001 en sluit aan bij het SURFaudit Toetsingskader.
Bronscode B.V. is ISO 27001-gecertificeerd. U kunt onze certificaten downloaden op de pagina Certificaten .
Beleidsstructuur
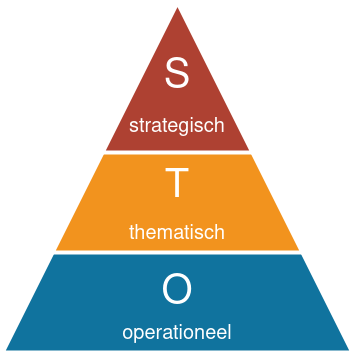
Onze aanpak is uitgewerkt in een beleidsstructuur met drie niveaus.
1. Strategisch beleid
Het strategisch informatiebeveiligingsbeleid beschrijft de uitgangspunten, reikwijdte en doelstellingen van informatiebeveiliging binnen Bronscode. Het vormt het overkoepelende kader voor de onderliggende beleidslagen.
Informatiebeveiligingsbeleid v1.1.0 downloaden
2. Thematisch beleid
De thematische laag bestaat uit specifieke beleidsdocumenten (TSP's, Topic Specific Policies) die onderwerpen als incidentafhandeling, toegangsbeheer en continuïteitsplanning verdiepen. Ze bieden richting aan processen, verantwoordelijkheden en beheersmaatregelen. De volgende TSP's zijn op aanvraag beschikbaar:
- TSP Incident Management
- TSP Business Continuity
- TSP Data Backup, Document and Information Control
- TSP Logging and Monitoring
- TSP Change Management
- TSP Identity and Access Management
- TSP Risk Management
- TSP Asset Management
- TSP Continual Improvement
- TSP Governance
- TSP Configuration Management
- TSP Secret Management
3. Operationele procedures
Op operationeel niveau zijn werkinstructies en technische maatregelen uitgewerkt die voortvloeien uit het thematisch beleid. Deze procedures worden dagelijks toegepast en periodiek geëvalueerd op effectiviteit, onder meer op basis van risicoanalyses, interne audits en wijzigingsbeheer.
Voor nadere toelichting of inzage in specifieke beleidsdocumenten kunt u contact opnemen .